昔のゲームは「ガバガバセキュリティ」だった。2段階認証の次はパスキーへ
週末に子どもの頃のゲームをクリアして気づきました。持ち物とパスワードの「多要素認証」でも、意外と簡単に破られてしまう。2段階認証の先にある、パスキーの話を朝礼でしました。
おはようございます。今日は朝礼で話した、ゲームから考えたセキュリティの話を残しておきます。
子どもの頃のゲームを、久しぶりにクリアして
週末、久しぶりにゲームをしました。「ゼルダの伝説 時のオカリナ」です。小学2、3年生の頃に遊んでいたゲームで、当時は攻略本がないととても進められませんでした。今回は昔の記憶がよみがえってきたこともあって、さくさく進み、エンディングまでたどり着きました。
遊んでいて気づいたのが、このゲーム、実はセキュリティの話になっているということです。悪役は聖地にある宝を奪おうとしていて、そこに入るには「3つの精霊石」と「時のオカリナ」が必要です。ところが、精霊石はボスを倒せば誰でも手に入りますし、オカリナもお姫様から奪い取ればそろいます。
最後の鍵は、神殿でオカリナを吹いて扉を開けるときの「曲」です。これがいわばパスワードなのですが、その曲は神殿の中でずっとBGMとして流れています。その通りに吹けば扉が開いてしまう。神殿の前では町の人が噂話までしている。なかなかのガバガバセキュリティです。
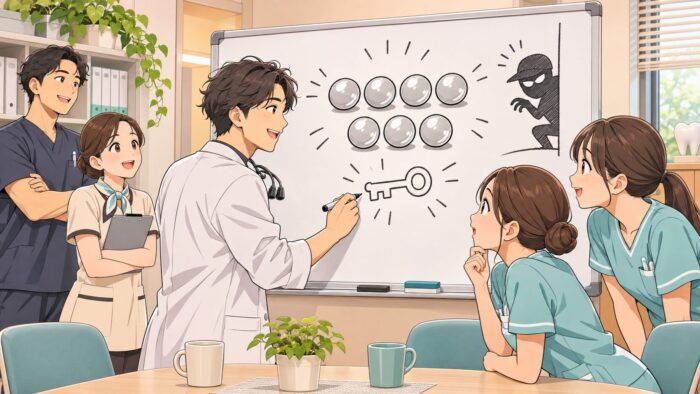
7つそろえても、願いは横取りされる
ドラゴンボールも同じ形をしています。7つの玉が「持ち物」による認証、神龍を呼び出す呪文が「パスワード」。つまり多要素認証です。それでも物語の中では、何度も願いを横取りされています。
持ち物とパスワードを組み合わせても、それだけでは守りきれない。これは、よく言われる「2段階認証を設定しましょう」にも、まだ先があるという例え話になると思いました。
2段階認証だけでは、まだ危ない
たとえば、職場でみんなが使う共用のアカウントに2段階認証をかけていても、そのアカウントが入ったタブレットが持ち出されてしまったらどうでしょう。誰かがログインを試みるたびに、手元の端末へ「承認しますか」という通知が届きます。何度も届くうちに、面倒になって一度押してしまう。海外の大手企業でも、実際にこの「通知の連打」から情報が漏れた事例があります。
偽物に渡らない鍵、パスキーへ
こうした弱点を補う方法の一つが、パスキーです。パスキーは、手元の端末に保存された鍵を、顔認証や指紋認証、端末の画面ロックで確かめてから使うログインの方法です。覚えて打ち込むパスワードがないので、曲のように聞き耳を立てて盗むことができず、偽のサイトに鍵を渡してしまうこともありません。そのぶん、端末の画面ロックは推測されにくいものにしておくことが大切です。
実はゼルダの物語にも、そのお手本があります。悪役は最後に宝を手にするのですが、選ばれた者ではないので、宝は手の中で分かれてしまいます。持つべき者でなければ使えない。パスキーに近い発想です。