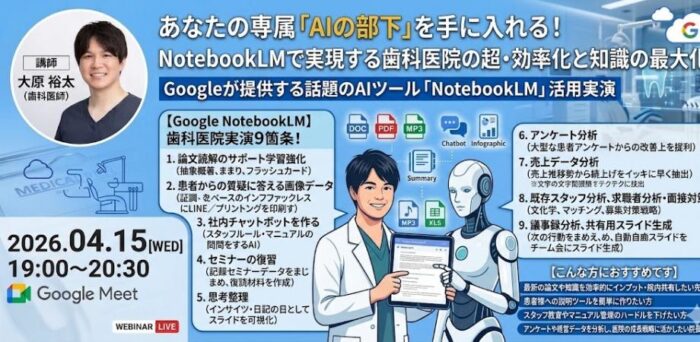
Tenyi共催ウェビナー「AIで変わる歯科医院の運営」(2026年10月31日開催)
「AIをどう使っているのか知りたい」「アプリを作るときの注意点は?」「セキュリティはどうしているのか」。AIの発信を続けていると、こうした質問がいちばん多く届く。今回のウェビナーは、その問いにまとめて答える回になった。
はじめに
「AIをどう使っているのか知りたい」「アプリを作るときの注意点は?」「セキュリティはどうしているのか」。AIの発信を続けていると、こうした質問がいちばん多く届く。今回のウェビナーは、その問いにまとめて答える回になった。
背景にあるのは経営の数字である。最低賃金の全国加重平均は2025年度に1,121円まで上がり、歯科材料も値上がりが続く。一方、診療報酬の本体改定率は2026年度分で+2.41%。講演者の実感では、材料費の高騰には追いついていない。人を増やして回すほど費用がかさむので、同じ人数で回せる仕組み、あるいは1人少なくても回せる仕組みを、DXとAIで作っていかなければならない。
この記事で分かること
- 診療の文字起こし・経営ダッシュボード・レセプト点検など、実際に医院で動いているAIの使い方
- アプリの画面より先に要る「データを集める・置き場所を決める・定義する」の3つ
- 患者情報をAIに渡す前の確認と、パスワード・2段階認証まで含めた「守り」の具体策
①AIでできること:当院で動いている3つの事例
事例1:診療中の会話を文字起こしし、カルテの下書きに
いちばん反響が大きいのが、診療中の文字起こしである。患者さんとの会話をマイクで録音させてもらい、その文字起こしをサブカルテ(Googleスプレッドシート)に貼り付けると、SOAP形式の記載が終わった状態で出てくる。修正があれば直し、なければそのまま貼って終わり。録音は完璧ではないので、診療後に「本日は右上6番の根管治療」のように補足することはあるが、カルテの記載にかかる時間は大きく縮んだ。
以前は、診療のたびに思い出して書き出す必要があった。医院見学に行くと、助手が先生の話を後ろでメモしていたり、診療の直後にキーボードで打ち込んでいたりする光景をよく見る。担当が多いほど残業につながり、丁寧な人ほど疲れる。何より、人は忘れる。書き漏れがあれば、患者さんに不信感を持たれたり、「言った・言わない」のトラブルになったりもする。
実際に歯科衛生士にマイクを付けて全部録音してもらうようにしたところ、まとめ書きをしていた頃は「朝いちばんの内容を覚えていない」「残業が多い」状態だったのが、患者さんとの会話に集中できるようになり、残業もはっきり減ったという。
補足:カウンセリングの録音を分析して改善に回す(Tenyi)
共催のTenyiからは、支援先の医院で増えている使い方が紹介された。カウンセリングを録音し、ドクターへの引き継ぎ文書を作るのはもちろん、担当者AとBで成約率に差があるとき、発言や説明のどこが違うのか、院長が説明してほしい内容をきちんと伝えられているのかを分析して直していく。自費率の向上にも効いてくる部分だという。当院でも、相談の文字起こしをアプリで処理して点数化している。
事例2:経営ダッシュボード
医院見学に来る先生の要望で多いのは、「診療を時短したい」と「経営を見えるようにしたい」の2つだという。院全体・法人全体の売上がどうなっているか、KPIを一目で見られ、どの院が苦戦しているかも分かる。自分の医院が健全に経営できているかを、毎月同じ物差しで確かめられるようにしている。
事例3:レセプトの点検
提出前のレセプトを、AIに点検させている。流れは次のとおりである。
- 提出前のレセプトデータから、患者さんの名前を外す処理を行う
- 院で決めた算定の基準と照らし合わせる
- 院ごと・担当ごとに「ここを直してください」というリストを作り、担当の先生にメールで知らせる
提出前に直すので、返戻が減っていく。さらに、届いた返戻の理由をAIが読み込み、院のルール(Googleドライブに保管)に足していく。以前、再評価の歯周病検査がないままSPTを算定して返戻になったことがあったので、今はSPTの前に歯周病検査があるかを提出前の点検で確かめている。
ほかにも、1件あたりの平均点数が平均の1.2倍を超えたらアラートを出し、どの処置が上がったかを早めに見られるようにしている。施設基準を届け出ているのに算定を取りこぼしていないか、届け出ていないのに算定していないかも検出して知らせる。これらはスプレッドシートに毎日・毎月自動で出され、アプリがそれを読み込んで表示する。以前は事務方や外部の業者が担っていたか、そもそも測れていなかった仕事が、AIを使うことで自前でできるようになった。
②デモで見せた経営サポートアプリ
講演では、見本のデータでアプリを実際に動かした。院内で使っているものの一部である。
| 画面 | 何が分かるか | 元のデータ |
|---|---|---|
| 経営ダッシュボード | 売上・個人ごとの目標達成・ユニット稼働率・ホームページの訪問者数。AIに分析を頼むと提案も返ってくる | 個人ごとの売上をまとめたスプレッドシート、ユニット台数、予約データ(患者さんの名前を消したもの) |
| SNS | フォロワー数・リーチ数・月の投稿数・反応の良かった投稿/悪かった投稿。次の方針をAIと相談する | InstagramのAPIで取ったデータ |
| コンタクトセンター | 電話の件数、クレームの記録(受けた人が書き、院長へ通知) | IP電話の記録など |
| 経営会議・目安箱 | 会議で何を話し、その後どうなったか。スタッフから経営者へ議題を出せる(採用するかは経営者が決める) | 会議の記録 |
| 採用・社員名簿 | 採用の進み具合、見学の応募(Googleフォーム)、「ドクター何人、スタッフ何人?」に即答できる名簿 | 人事の記録 |
| レセプト | レセコンのチェックを抜けてきたものの点検。返戻の理由と「摘要欄にこの記載が必要になった」といった対策まで示す | レセプトデータ(個人情報を外したもの)と院のルール |
| Web集患スコア | 検索順位・口コミ・マップの表示回数、ホームページの滞在時間(60秒が目安)、予約完了率と予約ページまでの導線 | Search Console、Googleアナリティクス、Googleビジネスプロフィール |
| 継続率 | 新患からSPTまで進んだ人数、どの衛生士・ドクターの継続率が高いか(評価にも使える) | レセプトのデータ |
| ブログ作成 | SEOに沿った記事の下書き。中身の良い記事は滞在時間も伸びる | ― |
これから作ろうとしているのが、棚卸しと発注のアプリである。歯科材料にはバーコードがなく、注文先の表記を見て数えることになるが、ディーラーごとに表記が揺れる。細かい材料が多すぎて、現場の更新も忘れられがちだ。棚卸しと発注を連携させ、在庫の変動を自動で記録する仕組みを作っているところだという。
③見た目はすぐできる。時間がかかるのは「画面に入れる数字」
では、AIに頼めばこれがすぐにできるのか。答えは「見た目はすぐにできる」である。難しいのは、画面に入れる数字のほうだ。
保険の売上、自費の売上——こうしたデータをスプレッドシートに集め、それをアプリで表示している。つまり画面の前に、数字を集約するという泥臭い仕事がある。紙の日報や申請書は、人が見て手書きでコメントし、ハンコを待つ。売上はデジタルになっていても表へ自動で移せず、毎月事務の人が手で写している医院も多い。データは集めるだけで人件費がかかる。だからそこを自動化したい。
数字はいろいろな場所に散らかっている。どこに何があるかを知る「棚」が、アプリづくりでは非常に大事になる。
1. 1か所に集める(いちばん時間がかかる)
院内のパソコン、個人のドライブ、紙——あちこちに散らばっているデータをGoogleドライブに集め、アプリで表示する。そして毎月そこへ入る流れを、自動か、スタッフが移す形で作る。画面より先に、まず1か所に集める。
2. 置き場所を決める
ただGoogleドライブに放り込めばいいわけではない。そのままではドライブが荒れていく。まず、どんなデータがあり、どんなツールを使っているかの棚卸しをする。当院では、Tenyiが用意したフォルダ構成のテンプレートに合わせて入れていき、テンプレートから外れる内容が出てきたら、院で「このフォルダを作ろう」と決めて足していった。
Googleドライブのビジネス版は、権限を細かく設定できる。たとえば給与のデータは他のスタッフに見えてはいけないが、1か所に集まっていなければ、どこに置いたか分からなくなる。1か所に集まっているのに、見られる人は違う——これがGoogleドライブではできる。当院も、バラバラだったものを共有ドライブ1か所にまとめた。
大事なのはスタッフへの徹底である。「全部共有ドライブに上げて、パソコンのローカルで作業しないで」「マイドライブは使わないで」「患者さんの情報をAIに触らせたり、ダウンロードしたりしないで」と言い続ける。それでも人はやってしまうので、言うだけでなく仕組みで縛り、プログラムに見張らせるようにしている。
3. 定義を作る
データがそろったら、アプリに定義を作る。何をキャンセルとするのか。継続率は何を分母にして何を分子にするのか。ユニットは何台なのか。最初にこれを決めておけば、最後にアプリが完成する。
④AIに渡す前に確かめる4つのこと
AIの活用で、いちばん注意が要るのがセキュリティである。AIにデータを渡す前に、少なくとも次の4つを確かめる。法律も知っておかないと、簡単に破ってしまう。
| 確かめること | 中身 |
|---|---|
| どこで処理・保存されるか | 端末の中で終わるのか、海外のサーバーへ送られるのか |
| 学習に使われるか | 契約の種類と設定で変わる |
| 規約で医療目的が認められているか | 診断・臨床判断の補助など、予定する用途が規約上認められるか |
| 何を渡すのか | 患者さんの個人情報を含むのか、外したものか |
文字起こしは、AIによって処理する場所が違う
講演では、次のように説明された。たとえばMacのボイスメモは、端末の中で文字起こしが完結する。一方、Geminiに文字起こしさせると、アメリカのサーバーと通信して結果が返ってくる。つまり患者さんの情報が一度海外のサーバーへ行く。実際の処理・保存の場所は、使うサービスや契約によって違うので、それぞれ確かめる。自作アプリの場合も、GeminiとClaudeのどちらを使うのか、手元で動くのかを把握しておく必要がある。海外のサーバーを通したりAIに処理させたりするなら、患者さんの同意を取っておくべきだ、というのが講演者の考えである。分からなければ、個人情報の扱いとして問題ないかを確かめてから使う。
当院では、録音することについて初診の問診票で同意を取っている。同意しないを選んだ方には、記録の抜けを防げるといった利点や、学習には使われないことを説明したうえで選んでもらい、それでも断られた方には使わない。
学習に使われるか:個人契約とビジネス契約の違い
講演では、次のように説明された。個人向けの契約は、自分で「学習に使用しない」設定を選ばない限り、基本的に学習に使われる設定になっている。院長自身は気を付けられても、スタッフが個人契約のGeminiを使えば、その設定に医院は関与できない。一方、Workspaceなどのビジネス契約は、多くが最初から学習に使われない設定になっている。条件はサービス・契約・設定ごとに違い、変わることもあるので、使うものの現行の規約と設定をきちんと確認する。できれば院で使うものは個人が設定を変えられない形にしておくとよい。
AIに診断させない
講演者によれば、AIに診断させることは、現時点では多くのサービスで認められていない。Geminiは臨床目的の使い方を規約で制限しており、Claudeも医療を高リスクの用途と位置づけ、AIを使っていることの開示などを条件にしているという。診療記録の整理は診断に当たらないが、診断そのものや判断の補助に使うと規約に触れるおそれがある。使うサービスの規約は、使い方を決める前に原文で確かめたい。
⑤患者情報にAIを触れさせない仕組み
AIを使ううえで大事なのは、AIに患者さんのフォルダを触らせないことである。
- AIを使うアカウント自体が、患者さんのフォルダにアクセスできないようにする
- そのうえで、万が一AIが患者情報らしきものを読み取ってしまったら止まるように、フック(AIの操作を決まった条件で止める仕掛け)をかけておく
- 患者情報は、患者情報の箱(フォルダ)にだけ置く。それ以外のフォルダは、確かめた範囲でどんどん使う
AIに「患者さんのフォルダはあるけれど、そこは触らないでね」と言っても、それは口約束にすぎない。探し物の途中で開いてしまうことは多々ある。いちばん確実なのは、アカウントを分けることだ。
レセプトや予約の情報のように患者データを扱う場合は、個人情報を外す処理をしてからAIに渡す。名前だけでなく、個人が分かる情報や病歴も渡さない。どの段階で何を使って外しているかは、後の質疑応答で具体的に答えている。
⑥自作アプリと患者データ——作るより守り続けるほうが難しい
Webアプリは「作って」と言えば、見た目は5分ほどでできてしまう。大事なのは、裏側がきちんと作られているかである。患者情報を扱うなら、裏側の設計は入念に確かめなければならない。
患者データを置く倉庫には条件がある。日本の医療情報のガイドラインに対応した資料があること、鍵が固く、開けられる人が絞られていること、記録とバックアップがしっかりしていること。こうした条件を満たすものとして、Google Cloudなどは有力な選択肢になる。ただし、クラウドは設定次第で漏れる。自作アプリで患者データを保管するのは、難しく、リスクもはらむ。
当院が患者向けアプリを自作していない理由
当院は、患者さん向けのアプリをほとんど自作していない。スプレッドシートで運用している。
| Googleのスプレッドシート | 自作のアプリ | |
|---|---|---|
| 見た目の更新 | Googleが行う | 自分で行う |
| 裏側・データベース | Googleが管理 | 自分で管理 |
| バックアップ | Googleが取る(範囲は契約・設定で確かめる) | 自分で取る |
| 医院が負うこと | アカウント・権限・共有の設定と、患者情報の安全管理 | 上に加えて、サーバー・データベース・コードの守りまですべて |
Googleに任せられる部分が大きくても、医院自身の安全管理の義務はなくならない。誰に何を見せるかの設定や、事故の時の対応は医院の仕事として残る。自作すれば、それに加えて点検と更新を自分でやり続けなければならない。小さなクリニックで1台のパソコンの中だけで使うなら、サブカルテを全部自作してもよいと講演者は考えている。しかし、ネット上に載り、データベースを使うものは、今のところ院内では使っていない。作ることよりも、守り続けることのほうがずっと難しい。
患者情報を扱うアプリを作るなら、データの保管場所(データベース・ストレージ)とその守り、バックアップ、アクセス権限、AIの挙動、患者さんの同意、そして見た目の側のコードに患者情報へ届くような書き方や鍵がないか——ここまで考える必要がある。
もしAIまかせで医院のアプリを作ったら
完全にAIまかせで「院のアプリをいい感じに作って」と頼めば、画面はすぐにできる。しかし、作ったAI以外にレビューさせなければ、セキュリティ上の危険が残ったまま公開してしまうことがある。突然止まる、誰も中身を説明できないアプリが残る、患者さんの情報が漏れる——そうした危険がはらんでいる。
作るなら、少なくとも次の順で進める。
- 頼む前に、決め事を書いておく
- 架空のデータで試す
- 他のAIや、セキュリティの専門家に見てもらう
- 鍵(APIキーなど)がコードに書かれていないことを確かめる
- そのうえで公開する
法律の面でも、軽く考えてよい話ではない。
⑦一番の弱点は人間——外から繋ぐ入口と、締め忘れる扉
ここまでいろいろ話してきたが、セキュリティの一番の弱点は人間である。数百万件規模の漏えいは最近も続いており、歯科の身近なサービスでも起きている。
攻撃の入口は「外から繋ぐ機器」
情報漏えいの入口になりやすいのは、VPN機器やリモートデスクトップのような、外から医院のネットワークに繋ぐための機器である。外から直接繋がる入口がなければ、少なくともそこから入られることはない。しかし私たちは便利さのために、外からカルテを見たり、業者に遠隔で作業してもらったりする入口を用意している。その入口が更新されないまま、流出したIDとパスワードがそのままになっていて、電子カルテが使えなくなった事例もある。VPNのパスワードが初期設定の「admin」のままなら、すぐに入られてしまう。
攻撃する側は、この入口を探して入ってくる。漏れたIDとパスワード、推測できる初期設定のパスワード、更新されていない機器の穴。院内のWi-Fiのパスワードが漏れていないかも、一度確かめておきたい。設定がどうなっているかは院長にも分からないことが多いので、設定した業者に一度確認するのが大事だ。
今日の内容をAIに渡して、自分の医院を点検する
AIで確かめられることは、AIで確かめればよい。たとえばこのウェビナーのスライド(PDF)をAIに渡し、「この内容でうちのセキュリティをチェックしてほしい」と頼む。AIがいろいろ質問してくるので、それに答えていけば守りの確認ができる。使っているMacやWindowsの更新、リモートデスクトップの確認など、やるべきことを教えてくれる。
締め忘れる扉①:スタッフによる生成AIの利用
他業種では、従業員が会社の許可していない個人契約の生成AIに顧客の情報を入力してしまい、本人の申告で発覚した事例が公表されている。患者さんの個人情報は、それ以上に重い。スタッフに「これは絶対にやらないで」と伝えるとともに、そもそもアクセス権を絞り、仕組みで防ぐことが大事になる。
締め忘れる扉②:同じメールアドレスとパスワードの使い回し
いちばん怖いのは、スタッフが医院のメールアドレスで、歯科材料や事務用品の通販サイトにいくつも登録し、すべて同じパスワードを使っていたというケースである。1つのサイトで漏えいがあれば、すべてのサイトにログインされるおそれがある。講演者自身も、医院のアドレスを捨てアドレス代わりにどこかへ登録した気がするが、何に登録したかはもう覚えていないという。
1つ漏れると、同じメールとパスワードの組みが一覧になって出回り、他のサービスで試される。特に、1つのアカウントをみんなで共有しているとリスクは跳ね上がる。アカウントごとに違うパスワードにすると皆が覚えきれないので、覚えやすい共通のパスワードにして、あちこちで使い回してしまう。それがもしGoogleドライブのパスワードと同じなら、患者さんの情報までたどり着かれてしまう。
Have I Been Pwned で流出の履歴を調べる
ぜひ一度やってほしいのが、Have I Been Pwned というサイトに医院のメールアドレスを入れてみることだ。流出した名簿に載っているか、パスワードも流出したかが分かる。載っていれば、そのアドレスとパスワードの組みは闇のサイトで出回っていると考えたほうがよい。講演者の古いアドレスで試すと、大手ソフトウェア会社、カレンダーアプリ、イベント予約サービスなどの流出に載っており、パスワードのヒントやユーザー名まで漏れていた。
⑧パスワードと2段階認証の実践
取るべき対策
- 同じパスワードを複数のサービスで使い回しているなら、すぐに変更する
- 覚えきれないので、パスワードマネージャーを使う
- いちばん大事なのが、2段階認証を有効にすること(できれば、パスワードと端末の所持など種類の違う確認を組み合わせる2要素認証に)
Have I Been Pwnedで何も出てこなかったとしても、すでに漏れていると思って行動するほうが安全である。2段階認証は、IDとパスワードを入れただけでは入れず、スマートフォンに届く確認など、もう一段の確認を組み合わせる設定。特に、パスワード(知っているもの)と端末(持っているもの)のように、種類の違う確認を組み合わせるものを2要素認証という。パスキーは、パスワードの代わりに、登録した端末のロック解除(顔認証・指紋認証・PINなど)でログインを許可する仕組みで、偽のサイトにだまされて入力してしまう被害を防ぎやすい。ただし、その端末のロックを解除できる人なら使えてしまうので、端末のロックそのものも大切にする。
使い回していたパスワードを全部変えるのが理想だが、何百ものサイトに登録していれば現実的ではない。重要なものだけ変え、2段階認証をかけ、これから気を付ける。ある程度は仕方ない、と割り切ることも必要だ。
推測されやすいパスワードはNG
「admin」「123456」「password」「12345678」のようなものは非常に危険である。歯科医院でよくあるのは、院名や花の名前に数字を付けたもの、「受付」、院長の名前、西暦を付けたものなど。Tenyiからも、医院のGmailにはアドレスに院名の略が入っていることが多く、そこから歯科医院だと分かってしまうので、歯科医院が使いそうなサイトを片っ端から試されることがある、と補足があった。講演者がClaude Codeに「歯科医院でよくあるパスワードを作ってみて」と頼んだら、過去に実際に使ったことのあるものに近いパスワードが出てきたという。本当にランダムなパスワードにするのがよい。
定期変更は不要。そのかわり1人1アカウント
昔は「パスワードは定期的に変えましょう」と言われていた。しかしそれでは、末尾の数字を1つ上げるだけのような推測できる変え方にしかならない。今は、漏れていなければ定期的に変える必要はない。そのかわり、推測されないものにし、2段階認証を組み合わせる。
セキュリティを厳しくしてパスワードを覚えにくくすると、人は使い回しを始める。1つのアカウントを皆で使うと、2段階認証が誰かのスマホでしか解けないので、邪魔だからと外されてしまう。誰がデータを変えたか、誰が消したかの区別もつかなくなる。だから1人1アカウント+2段階認証。万が一パスワードが漏れても、2段階認証の壁で止める。
パスワードマネージャーの選び方
全部のパスワードを覚えるのは無理なので、アプリに覚えさせ、サイトごとにランダムなパスワードを作らせる。
| 道具 | 特徴 | 注意点 |
|---|---|---|
| iCloudキーチェーン | 院内が全部Macなら無料で使える | Appleアカウントに結びつくため、皆が同じアカウントで入っているとリスクになる |
| Googleパスワードマネージャー | Googleアカウントごとに使える。Chromeを主に使うなら非常に有効 | Safariなどでは使いにくいなど制限がある |
| 1Password | iPhone・Android・Windows・Macのどれでも使える | 有料 |
講演者は1Passwordを使っており、覚えているのは1Passwordに入るための長いパスワードだけだという。個人なら、証券口座・Appleアカウント・Googleアカウント・銀行口座は必ず別々のパスワードにし、2段階認証とパスキーを設定する。お金とアカウントの大元になる入口が乗っ取られれば、取り返しがつかない。医院としては、Google Chromeを使い、Googleパスワードマネージャーで管理するのがおすすめだという。
まず医院のメールと管理者のアカウントから
推測されやすいもの、使い回しているものがあれば、医院のメールと管理者のアカウントのパスワードからすぐに変える。1人1アカウントにしたら、全員に2段階認証を設定させる。Googleのビジネスプランなら、全員に必須にできる。アカウントは1人に1つ与えて共有・使い回しをせず、退職したら停止する。無料のGmailで個人アカウントを配る形だと、2段階認証を本人が勝手に外せてしまい、医院として強制できないのが弱いところである。
⑨セミナーが終わったらやること——守り・データ・アプリの3段
結局のところ、大事なのは人を育てることである。セキュリティは、きちんとやろうとするほどお金がかかっていく。だから一人ひとりの意識を上げる。院長が自分で学んでスタッフに教えるか、外部の先生を呼ぶなどして院内研修を行い、仕組みと人の両方を整える。
講演の最後には、この後やることが期限つきで示された。
| いつまでに | やること |
|---|---|
| 今週中 | 2段階認証を設定する/バックアップを確かめる/パソコンを更新する/使い回しを確かめて変える(特に銀行・証券・Apple・Google) |
| 11月中 | 情報システムの責任者を決める/業者に機器とホームページを確認してもらう/重要なもの以外のパスワードも変え、パスワードマネージャーへ移す |
| 年度内 | 情報の棚卸しをする/セキュリティ研修を行う/厚労省のチェックリストを埋める |
パソコンの更新には注意が要る。当院では、OSが古くなっていた院内のパソコンを更新したら、使っていたアプリが動かなくなったことがある。どの版まで上げてよいかを確かめてから更新したい。
チェックリストは、厚生労働省の「医療機関・薬局におけるサイバーセキュリティ対策チェックリスト」である。これをClaude Codeなど自分のAIに渡し、「これを全部埋めたい」と頼んで、AIと一緒に確かめていけばよい。
アプリをこうしたい、という理想はいちばん上の段にある。その下に、データの整理がある。さらにその下に、守りがある。この3段を下から整えていくことが、理想を形にするための近道になる。
自分で学ぶ場として、講演者はオンラインサロンで、Claude Codeの初期設定の手引き、AI活用のマガジン、ダッシュボードの作り方、アプリの画面と読み込み先のスプレッドシートのテンプレートなどを発信している。あわせて、セキュリティの面ではGoogle Workspaceを勧めている。昨年まではiCloudや個人のアカウントで運用していたが、Workspaceに切り替えて本当に良かったと感じる場面が多いという。費用が比較的安く、セキュリティの設定もしやすい。「セキュリティは心配だが、便利さは失いたくない。紙には戻れない」という医院にとって、GoogleかMicrosoftが第一の候補になり、費用はGoogleのほうが抑えやすい。
⑩共催のTenyiから:土台づくりの伴走と口コミの見える化
後半は、共催の株式会社Tenyiから、医院の土台づくりの支援について紹介があった。Tenyiは、情報を一元管理して組織の生産性を最大化することを掲げ、クリニックのAI活用・DXを顧問として支援している。当院(栗林歯科医院)も1年以上、一緒に取り組んできた。
- Google Workspaceの導入:Google Workspaceを取り扱う立場から、アカウントの発行や、入退職時の管理まで任せられる。現場のスタッフ向けの安価なライセンス(Frontline)は通常の購入ができず、医療機関として申請して認められる必要があるが、その申請とアカウントの準備もまとめて担う
- データ整理の伴走:どのデータを集めればよいか、どこにあるかを聞き取り、情報の一元化を一緒に進める
- ツールとアカウントの棚卸し:使っているツール、IDとパスワードを持っている人、契約者、前の業者まで洗い出す。たとえば予約システムのメールアドレスとパスワードを誰が管理しているか、といったところまで
- 整える情報の型:院内ルール、評価制度、ミーティングの議事録と、そこから出るTODOの管理、キャンセル率や算定などの経営数値、口コミ。メールやファイル共有の道具がバラバラなら1つにまとめる
スタッフからの同じ質問に院長が答え続けて疲れてしまう、という悩みにも、情報を1か所にまとめ、マニュアルに答える専用のAIを用意するといった形で応えられるという。
口コミダッシュボードの実演
一例として、Googleビジネスプロフィールの情報をスプレッドシートに取り込んだ口コミのダッシュボードが紹介された。口コミの件数だけなら簡単に分かるが、次のような数字まで把握できている医院は多くない。
- 今の返信率、直近30日の未返信の件数
- 星1が付いた件数(直近90日)
- あと何件の星5で、平均★4.5に届くか
直近の口コミの内容と、誰がどう返信したかも整理できる。さらに、口コミを貼り付けるとAIが返信案を作る。たとえば電話対応への不満を書いた口コミでも、返信の下書きが出てくる。これをスタッフが手直しし、最後に院長が確認して返信する形にすれば、スタッフの労力も減り、返信漏れもなくなる。中で動いているのは、当院のサブカルテと同じスプレッドシートのAI関数である。
Tenyiの支援は1年単位で、最初の3か月で医院の情報を上から下まで整理し、優先順位をつけた1年のロードマップを引いてから、ネックになっている所から改善していく流れだという。後日、情報整理の無料体験会も開かれ、日程調整まで進んだ医院には口コミのダッシュボードを設定する(Googleビジネスプロフィールの管理権限を整えておく必要がある)との案内があった。
質疑応答
Q:プログラミングに詳しくない院長です。Claude CodeやCodexで作ったアプリを診療で使っています。Web問診票や電子サブカルテで、患者情報をどこまで扱ってよいか迷っています。ガイドラインは調べましたが、管理するのが素人で不安が残ります。
A:基準を満たしたとしても、患者情報に触れる部分を自分で抱えるのは難しいと考えている。作ることはできるが、守り続けるのが難しい。専門の方と相談しながら進めるのがよい。
大事なのは線を引くことである。患者情報に触れない部分は、どんどん自作してよい。触れる部分は、名前を外して渡すようにAIと相談しながら作る。そのうえで、更新は誰がやるのか、監視はどういう仕組みでするのか、バックアップはどうするのか、漏れた時の報告と連絡はどうするのかまで考える。作る場合は、複数のAIのレビューだけでなく、エンジニアのレビューや診断を受ける。既製の医療向けのもので足りるなら、そのほうが安全である。
当院では、Web問診票はGoogleフォーム、電子サブカルテはGoogleスプレッドシートを使っている(現時点)。実は、全身疾患の情報や治療の履歴が一目で見え、音声入力でペリオチャート(「右上7番、3・3・3」のように読み上げる)やう蝕の治療記録を入れられ、検査の推移が出て、治療計画から自動で見積もりができるサブカルテも試作した。予約システムの代わりを作ることも考えた。しかし、データベースをどこに置き、何かあった時にどうするのかを、すべて自分の責任で負うことになる。それが法人全体に及ぶと考えると、今はリスクのほうが高いと判断している。
Q:Claudeで口腔機能低下症の管理アプリを作っています。複数の端末でデータを共有するのに、AIから「Netlify Drop」を使うよう提案がありました。アプリにするのは大変なので、ブラウザ上で動く形にするとのことです。
A:患者情報を入れるのであれば、使わない。Webページを公開するための置き場であって、患者情報の保管庫ではないからだ。動かすのは簡単だが、守る方法は自分から聞かないと出てこない。患者情報をデータベースに保存するアプリは、考えなければならないことが多すぎる。たとえば管理するのではなく、口腔機能低下症かどうかの判定を補助するだけで、患者さんの情報は保存せず毎回消え、結果はカルテに記載する——という設計ならよいと思う。あるいは、手元の端末にしか残らない設計にする。患者情報が残らない作り方を選びたい。
Q:サイバー攻撃や通信障害で電子カルテが使えなくなった時に備えたいと考えています。カルテのオフライン保存や紙のバックアップなど、アナログな対策も要ると思う一方で、紙やオフラインのデータには情報漏えいのリスクもあります。現実的にはどんな対策がよいでしょうか。
A:残すのは、診療を続けるのに要る分だけ。たとえば当日の予約表は、前もって印刷しておくのではなく、予約のCSVとしてGoogleドライブに保存している(アプリでも使うため)。AIに渡す時はプログラムで名前を外すが、CSVの段階では名前が入っているので、万が一予約システムが落ちても、ドライブが生きていれば見られる。紙は、落ちた時だけ印刷すればよい。院内の回線が止まったら、スマートフォンのテザリングで繋ぐ。Googleスプレッドシートのサブカルテは軽いので、テザリングでもまったく問題なく動く。
バックアップについて、講演者は自院で使っている電子カルテの提供元がバックアップを取っていることを例に挙げた。レントゲンなどの機械も、毎日バックアップを取る設定になっていることが多いという。自院で使っているシステムの保存の状況をきちんと確かめ、外付けのディスクは必ず暗号化しておく。業者が設定していることが多いので、一度確認しておくとよい。
Q:万が一、Googleのデータが消されたらどうするのですか。
A:ビジネスプランであれば、管理者が管理コンソールから一定期間内なら復元できる。当院では、共有ドライブで完全に削除された時や、1人が短い時間に大量のファイルを消した時に、管理者へメールが届くようにしている。許可なく社外へ共有した時にもアラートが出る。Googleそのものが落ちることはまずないと思うが、乗っ取りは自分たちのセキュリティ次第で起こり得る。管理者を2人以上置いておくとよい。
Q:AIを業務に取り入れたいのですが、何から始めたらいいか見当がつきません。
A:まず、自分の仕事で1つ使ってみることである。ただし、守りを固めてから。アカウントで2段階認証ができているかを確かめ、メールの下書き、議事録、院内文書の図解など、患者情報を使わない小さな仕事から使ってみる。繰り返している事務を1つ選んで書き出し、患者情報に触れないものから自動化していく。アプリは魅力的に見えるが、データの整理をしてからでないと機能しない。小さいクリニックほど進めやすい。情報が散らばってしまった大きな医院は、外部の支援を借りるのも手である。
Q(チャットから):患者さんの氏名などを伏せるとのことでしたが、どの段階で、何で処理していますか。
A:AIに渡す前に、自作のプログラム(Python)が氏名を消し、カルテ番号を別のダミー番号に置き換える。Claude Codeに「そういう設計で作ってください」と頼めばよい。そうすれば、AIが生のレセプトデータを読むことはない。
Tenyiからの補足:ここで使っているのはスクリプト(プログラム)であって、AIではない。決まった処理を機械的に行うだけなので、AIの学習うんぬんの話にはならない。AIとプログラムの使い分けは分かりにくいところだが、セキュリティを担保するうえで大事なポイントである。
Q(チャットから):会話の録音から、カルテの形にまとめるAIには何を使っていますか。
A:GeminiのAPIである(サブカルテのスプレッドシートのAI関数)。講演者が調べた範囲では、GoogleスプレッドシートのAI関数は学習に使われない形でGeminiのAPIを使っている。それでも海外のサーバーと通信するので、その同意を取った患者さんにだけ使っている。全員に勝手に使ってはいけない。Tenyiが紹介した口コミのダッシュボードも、同じ仕組みを使っている。
Q(チャットから):マイクは何を使っていますか。
A:何でもよいが、高いマイクはむしろ向かない。Macのボイスメモで文字起こしするとき、講演者の経験ではモノラル入力でないと文字起こしされず、ステレオ入力の高性能なマイクを使うと文字起こしされなかった。2,000円ほどのワイヤレスマイクで十分である。2個入りのものなら、午前と午後で充電と入れ替えができる。
テイクホームメッセージ
- AIに頼めば、見た目はすぐにできる。時間がかかるのは、画面に入れる数字を集めることである
- 画面の前にやるのは3つ。1か所に集める、置き場所を決める(権限で見える人を分ける)、定義を決める
- AIに渡す前に4つを確かめる。どこで処理されるか、学習に使われるか、規約で医療目的が認められているか、何を渡すのか
- 患者情報はAIに触らせない。「触らないで」は口約束。アカウントを分け、フックで止め、個人情報を外してから渡す
- 作るより守り続けるほうが難しい。ネット上で患者データを扱う自作アプリは、レビュー・保管・更新・責任まで背負う覚悟が要る
- 一番の弱点は人間。外から繋ぐ機器の点検、スタッフの生成AI利用、パスワードの使い回しに気を付ける
- 1人1アカウント+2段階認証。定期変更より、推測されないパスワードとパスワードマネージャー
- 3段は下から。守り→データの整理→アプリの順に整える
理解度チェッククイズ(全10問)
第1問 講演で示された、2026年度分の診療報酬の本体改定率はどれか。
A. +0.88% B. +3.09% C. +2.41% D. +1.21%
第2問 レセプト点検で、平均点数のアラートを出す目安とされたのはどれか。
A. 1件あたりの平均点数が平均の1.2倍を超えた時 B. 1.5倍を超えた時 C. 2倍を超えた時 D. 3倍を超えた時
第3問 「パスキー」の説明として正しいものはどれか。
A. 定期的に変わる使い捨てのパスワード B. ログイン時にSMSで届く6桁の番号 C. 登録した端末のロック解除(顔・指紋・PINなど)でログインを許可する仕組み D. パスワードを暗号化して保存する仕組み
第4問 Have I Been Pwned で分かることはどれか。
A. パスワードの強さの点数 B. 自分のメールアドレスが流出した名簿に載っているか C. パソコンがウイルスに感染しているか D. 迷惑メールの送り主
第5問 講演で示された「理想を作る3段」で、いちばん下の段はどれか。
A. アプリ B. データの整理 C. 使うAIの選定 D. 守り(セキュリティ)
第6問 パスワードの定期変更について、講演の考え方として正しいものはどれか。
A. 3か月ごとに必ず変える B. 漏れていなければ定期変更は不要。推測されないものにして2段階認証を組み合わせる C. 年に1回、末尾の数字を1つ上げる D. 覚えやすいものを1つ決めて全員で共有する
第7問 AIに患者さんのフォルダを触らせないために、いちばん確実とされた方法はどれか。
A. AIに「そのフォルダは触らないで」と指示する B. フォルダ名に「患者」と付けておく C. AIを使うアカウント自体がアクセスできないように、アカウントを分ける D. 作業が終わるたびに履歴を消す
第8問 電子カルテや予約システムが止まった時の備えとして、当院のやり方はどれか。
A. 毎朝、全患者の予約表を印刷しておく B. 予約のCSVをGoogleドライブに保存し、落ちた時だけ印刷する C. 予約は受付の記憶で対応する D. 予約画面をスタッフ個人のスマホで撮っておく
第9問 アプリの画面を作る前にやる3つのうち、いちばん時間がかかるとされたのはどれか。
A. 散らばったデータを1か所に集める B. 画面のデザインを決める C. 使うAIを選ぶ D. アプリの名前を決める
第10問 Macのボイスメモで診療の会話を文字起こしするとき、講演者が経験した失敗はどれか。
A. 無線マイクが使えなかった B. 30分を超えると止まった C. 日本語が認識されなかった D. ステレオ入力の高性能なマイクだと文字起こしされなかった
解答と解説
第1問 C(+2.41%)
前回(2024年度)は+0.88%。講演者の実感では、材料費の高騰には追いついていない。だから同じ人数で回せる仕組みが要る。
第2問 A(1件あたりの平均点数が平均の1.2倍を超えた時)
早めにどの処置が上がったかを見るための目安である。施設基準の取りこぼしや、届け出ていない算定の検出もあわせて行っている。
第3問 C(登録した端末のロック解除でログインを許可する仕組み)
SMSで届く番号は2段階認証の一つの形で、パスキーとは別物である。パスキーは偽のサイトにだまされて入力する被害を防ぎやすいが、端末のロックを解除できる人なら使えてしまう点には気を付けたい。
第4問 B(自分のメールアドレスが流出した名簿に載っているか)
パスワードも流出したかが分かる。何も出てこなくても、すでに漏れていると思って2段階認証をかけるほうが安全である。
第5問 D(守り)
いちばん上がアプリ、その下がデータの整理、いちばん下が守り。下から整えないと、上の段は立たない。
第6問 B(漏れていなければ定期変更は不要。推測されないものにして2段階認証を組み合わせる)
定期変更を求めると、末尾の数字を上げるだけのような推測できる変え方になりやすい。漏えいの疑いがある時は、日数に関係なく変える。
第7問 C(アカウントを分ける)
「触らないで」は口約束で、探し物の途中で開いてしまうことがある。アカウントを分けたうえで、フックでも止める。
第8問 B(予約のCSVをGoogleドライブに保存し、落ちた時だけ印刷する)
残すのは診療を続けるのに要る分だけ。紙を常に置かないことで、漏えいのリスクも抑えられる。回線が止まればテザリングで繋ぐ。
第9問 A(散らばったデータを1か所に集める)
院内のパソコン、個人のドライブ、紙に散らばったデータを集め、毎月そこへ入る流れまで作る。見た目は5分でできても、ここに時間がかかる。
第10問 D(ステレオ入力の高性能なマイクだと文字起こしされなかった)
講演者の経験では、モノラル入力でないと文字起こしされなかった。2,000円ほどのワイヤレスマイクで十分である。
今日のひとこと
AIに頼めば画面はすぐにできる。けれど、その画面を本当に役立てるのは、下で支える2つの段——散らばったデータを1か所に集めて定義をそろえることと、患者情報とアカウントを守る仕組み——である。
本記事は、株式会社Tenyiとの共催ウェビナー「AIで変わる歯科医院の運営」(2026年10月31日開催)の内容を、参加できなかった方向けに再構成したものです。講義中に例示された院内の数値・取引先の名称は割愛し、一部の事実は公的資料で確かめて編注を付けました。AIサービスの規約・設定・処理の場所に関する説明は講演時点の講演者の説明で、変わることがあります。お使いのサービスの現行の規約と設定をご確認ください。法令の当てはめは個別の事情で変わるため、判断に迷う場合は専門家にご相談ください。