大事なログインは、パスキーに切り替えよう
パスワードの漏洩が増えるなか、鍵を相手に渡さずにログインできるパスキーと、パスワード管理アプリの話。朝礼で話したことです。
おはようございます。今日は朝礼で話したことを残しておきます。最近よく耳にするパスワードの漏洩と、その対策の話です。
パスワードは「合鍵を相手に渡す」仕組み
パスワードには、もともと矛盾があります。本来は誰にも知られてはいけないものなのに、ログインのたびに通信で相手に送らなければなりません。たとえるなら、合鍵を相手に渡して「これで開けてください」と頼んでいるようなものです。どこかで漏れる可能性は、どうしても残ります。
しかも、漏れるときはパスワードだけではなく、IDとパスワードがセットで漏れます。同じ組み合わせを使い回していると、今はプログラムが自動で、いろいろなサイトに片っ端から打ち込んでいきます。入れたサイトでクレジットカードの情報や個人情報を探す、という作業までロボットがやってしまう。これが本当に危ないところです。
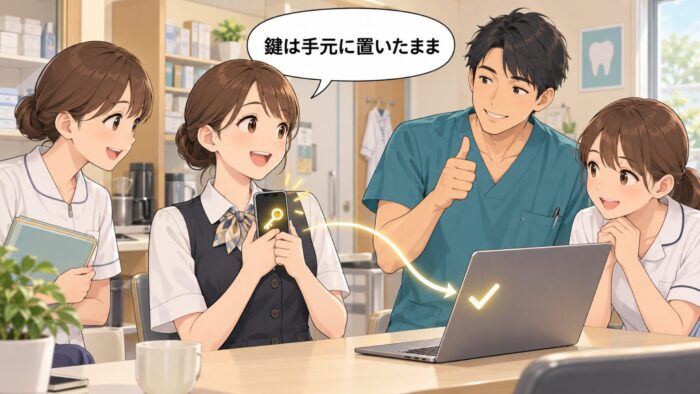
パスキーは「鍵を渡さずに、答えだけ返す」
そこでおすすめしたいのが、パスキーです。仕組みを調べてみたので、ざっくりしたイメージでお伝えします。
最初にパスキーを作ると、自分のスマートフォンの中にだけ「秘密の鍵」ができ、相手のサイトには、それと対になる「公開してもよい鍵」が渡されます。私は素数のかけ算でたとえるのが分かりやすいと思いました。とても大きな素数どうしをかけた答えは公開しても、元がどの素数だったかは、今のコンピューターではとても割り出せない、というイメージです。
ログインのときは、サイトから毎回違う問題が送られてきます。スマートフォンは秘密の鍵を使ってその問題に答えを付けて返し、サイトは公開の鍵で「確かに本人の答えだ」と確かめる。しかも問題が毎回変わるので、同じ答えを使い回すこともありません。
メール、銀行や証券などのお金に関わるもの、ネット通販のように買い物ができてしまうサービスは、特にパスキーにしておくと安心です。作れるところは、どんどん設定していくのがよいと思います。
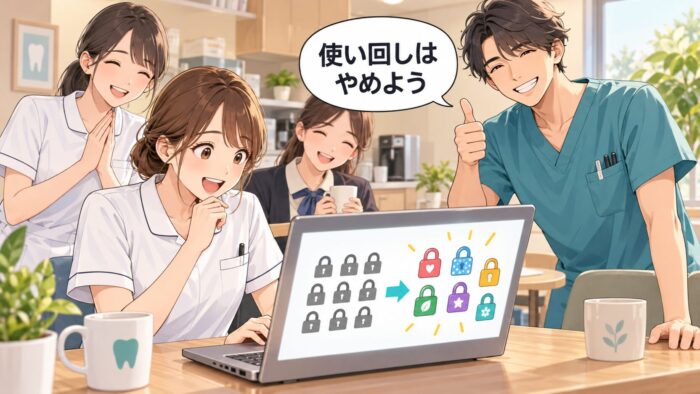
AIがすごいのではなく、人の隙が狙われている
「AIが賢くなったから、どんなパスワードでももう駄目なんだ」と思うかもしれません。でも、そうではありません。簡単なパスワード、使い回し、共用のパソコンでのログイン。そうした人間側の隙を、AIで手軽に試せるようになったというだけです。
ですから、パスワードは1つのサイトに1つずつ、きちんと設定すれば大丈夫です。以前は「数年に1回は変えましょう」と言われていましたが、今は、しっかり作ったものなら変える必要はないとされています。定期的に変えると、かえって癖が出て、似たようなパスワードばかりになってしまうからです。
とはいえ、サイトごとに違うパスワードなんて覚えられません。そこで、パスワード管理アプリに任せます。私は有料のものを使っています。ブラウザ付属の管理機能だと、そのブラウザでしか使えず、別のブラウザやアプリの中から開いたときに困ることがあったからです。管理アプリなら、他のパソコンでもアプリにログインすれば、そこからパスキーも使えます。