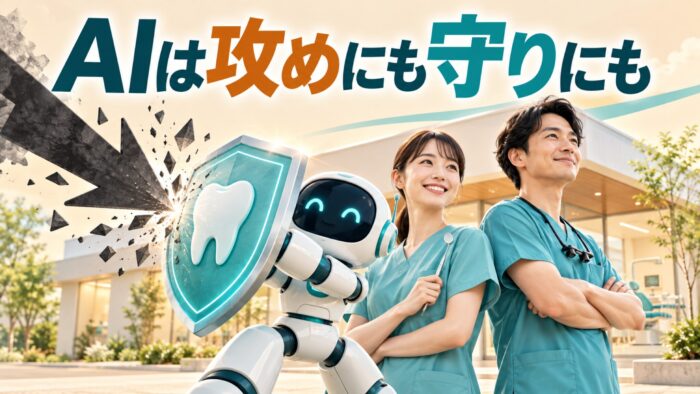
AIは攻めにも守りにも使える。だから「知らせ」を受け取り続ける
世界中で使われている部品に穴が見つかり、見つけたのはAIだった。いたちごっこの時代に、いちばん危ないのは「知らせを受け取らない人」。朝礼で話したことです。
おはようございます。今日は朝礼で話したことを残しておきます。ここ数日続けているセキュリティの話の、続きです。
世界中で使われている部品に、穴が見つかった
昨日から、PHPというプログラミング言語に重大な脆弱性(セキュリティ上の穴)が見つかったというニュースが流れています。PHPは世界中のWebサイトで広く使われている言語で、昨日はログインできなくなったサービスもいくつかありました。私たちが院内の連絡に使っているツールも、その一つでした。
ほとんどのサイトが使っている部品なので、逆に「止まっていないところは、ちゃんと対策しているのだろうか」と少し不安になるくらいです。国からも、すぐにアップデートするか、それができなければサービスの利用を止めるように、という呼びかけが出ていました。
見つけたのは、AIだった
今回の穴を見つけて公表したのは、AIを開発している会社でした。AIを使って脆弱性を探し出し、「危険度がとても高いので至急アップデートを」と知らせてくれたわけです。
今回は、悪意のあるハッカーではなく守る側が先に見つけてくれた例です。これからもAIが進歩するたびに新しい穴が見つかり、塞がれる。そのいたちごっこが続いていくのだと思います。
知らせを受け取らない人が、いちばん危ない
いたちごっこが続くということは、「直してください」という知らせも次々に届くということです。その知らせを受け取っていない人は、ずっと危険にさらされ続けることになります。
歯科医院のホームページも他人事ではありません。勝手に入られて、予約を止められてしまう、といったことも起こり得ます。最近も、医療機関向けのシステムを運営する会社から、たくさんの病院の患者データが漏れたというニュースがありました。私たちのところは対象ではありませんでしたが、医療の情報が漏れると、ニュースとしても大きく扱われます。
まずは足元の守りから
では、個人の歯科医院として何ができるか。まずは先日、全員で2段階認証を設定しました。あわせてパスワードの点検もしています。私が一人ひとりのパスワードを見るのではなく、Googleが自動で「過去に漏れたことのあるパスワードを使っていないか」「短すぎないか」を判定してくれる仕組みです。短さのチェックは全員クリアしました。次は一つずつの確認に進むので、変更をお願いする人には個別に連絡します。