便利さと安全は、いつも綱引きしている
パスワードは漏れる前提で考える。でも守りを固めるほど使いにくくなる。その折り合いのつけ方と、一番多い原因「使い回し」の話。朝礼で話したことです。
おはようございます。今日は朝礼で話したことを残しておきます。AIを使ったサイバー攻撃がよく話題になる中で、うちでもセキュリティ対策を強めていこう、という話です。
パスワードは「漏れる前提」で考える
ログインするとき、パスワードだけで入れてしまう状態は、実はあまり良くありません。パスワードは、どこかで漏れるものだと考えておいたほうがいいからです。
本来は、パスキーや顔認証、あるいは2段階認証で守るのが理想です。2段階認証は、パスワードを入れたあとに自分の携帯へ確認の連絡が届き、それを開かないとログインできない仕組みです。パスワードが漏れても、それだけでは中に入れない。最終的な対策は、ここに行き着きます。
守りを固めるほど、使いにくくなる
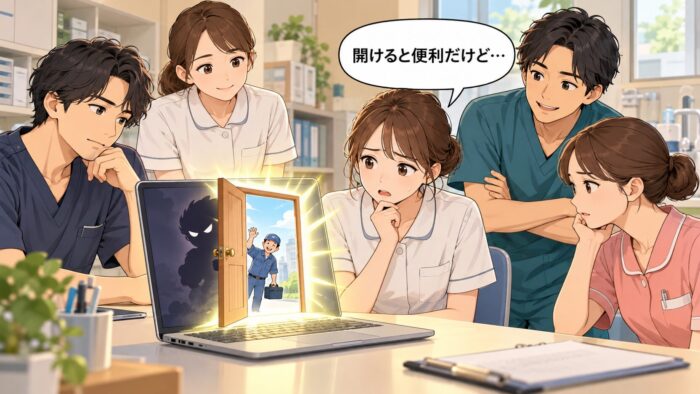
ただ、セキュリティには困ったところがあって、強くすればするほど使いづらくなります。
たとえば、業者さんに遠隔でパソコンを操作してもらう仕組みがあります。とても便利ですが、その入り口を開けているということは、IDとパスワードさえ分かれば、ほかの人にも操作できてしまうということです。かといって入り口を閉じれば、業者さんにわざわざ来てもらい、その場で設定してもらうしかありません。
一方で、AIのおかげで攻撃する側の手間はぐっと減りました。大手のサービスから数百万件規模の個人情報が漏れ、本人確認書類の画像まで流出した、というニュースもありました。そうした書類があれば、他人になりすまして契約することもできてしまいます。他人事ではない時代になったと感じます。
一番多い原因は、パスワードの使い回し
被害の原因で一番多いのは、どこかで漏れたパスワードを、ほかのサイトでも使い回していることです。
仕事用のメールアドレスで、備品の通販サイトをいくつも登録し、全部同じパスワードにしていたとします。そのうち1つのサイトから漏れたら、残りのサイトにも全部入られてしまいます。片っ端から試すプログラムも、今はAIで簡単に作れるようになりました。
まずはパスワードを使い回さないこと。特に、メール、銀行、大手の通販サイトのような大事なところは必ず別のものにします。漏れたパスワードの後ろに「0123」や「1234」を足しただけ、というのも駄目で、まったく違うものにする必要があります。
逆に、ちょっとした会員サイトなら、使い回しても影響はそこまで大きくありません。どこを固く守るか、メリハリをつけることが大事です。